Siber Güvenlik Topluluğuna Yönelik Gizli Tehdit: GitHub’daki Sahte Araçlar
Açık kaynak ekosistemi, yazılım geliştirme ve siber güvenlik alanında inovasyonun ve işbirliğinin temelini oluşturur. Ancak bu açık yapı, kötü niyetli aktörler tarafından istismar edilmeye de müsaittir. Son dönemde ortaya çıkan bir tehdit, siber güvenlik profesyonellerini doğrudan hedef almaktadır: GitHub üzerinde sahte güvenlik araçları olarak sunulan projeler aracılığıyla dağıtılan arka kapı (backdoor) ve bilgi hırsızı (infostealer) kötü amaçlı yazılımlar. Bu saldırılar, hedef kitlenin güvenini kötüye kullanarak kritik sistemlere erişim sağlamayı ve hassas verileri çalmayı amaçlamaktadır. Bu tür saldırılar, hem bireysel profesyoneller hem de çalıştıkları kuruluşlar için ciddi güvenlik riskleri taşımaktadır.
Saldırı Mekanizması ve Kötü Amaçlı Yazılımlar
Saldırganlar, meşru gibi görünen ancak aslında zararlı kodlar içeren güvenlik araçları veya yardımcı programları GitHub’a yükleyerek tuzaklar kurmaktadır. Bu araçlar genellikle popüler güvenlik testleri, adli analizler veya ağ tarama gibi işlevler vaat eder.
Hedef Kitle ve Motivasyon
Bu saldırıların hedefi, bizzat siber güvenlik profesyonelleridir. Bunun temel nedenleri arasında şunlar yer almaktadır:
- Yüksek Ayrıcalıklı Erişim: Siber güvenlik uzmanları genellikle ağlarda, sunucularda ve kritik sistemlerde yüksek ayrıcalıklı erişime sahiptir. Bu tür bir erişimi ele geçirmek, saldırganlara geniş bir saldırı yüzeyi sunar.
- Hassas Bilgiye Erişim: Güvenlik profesyonellerinin sistemlerinde veya kullandıkları araçlarda genellikle başka sistemlere ait kimlik bilgileri, API anahtarları, güvenlik raporları ve müşteri verileri gibi çok hassas bilgiler bulunur.
- Zincirleme Saldırı Potansiyeli: Bir güvenlik uzmanının sistemi ele geçirildiğinde, bu durum aynı zamanda çalıştığı şirketin veya müşterilerinin sistemlerine yönelik daha büyük bir saldırının başlangıç noktası olabilir (tedarik zinciri saldırısı).
Arka Kapı (Backdoor) Fonksiyonelliği
Sahte güvenlik araçları içinde gizlenmiş arka kapılar, saldırganlara ele geçirdikleri sisteme uzaktan ve gizlice erişim sağlama imkanı verir. Bu erişim sayesinde saldırganlar şunları yapabilir:
- Sistemi uzaktan kontrol etmek.
- Ek kötü amaçlı yazılımlar indirmek ve çalıştırmak.
- Dosyaları değiştirmek, silmek veya yüklemek.
- Ağ içinde yanal hareket (lateral movement) gerçekleştirmek.
- Sistemi Botnet’e dahil etmek.
Arka kapılar genellikle sistem başlangıcında çalışan kalıcı mekanizmalar kurarak tespit edilmeyi zorlaştırır.
Bilgi Hırsızı (Infostealer) Yetenekleri
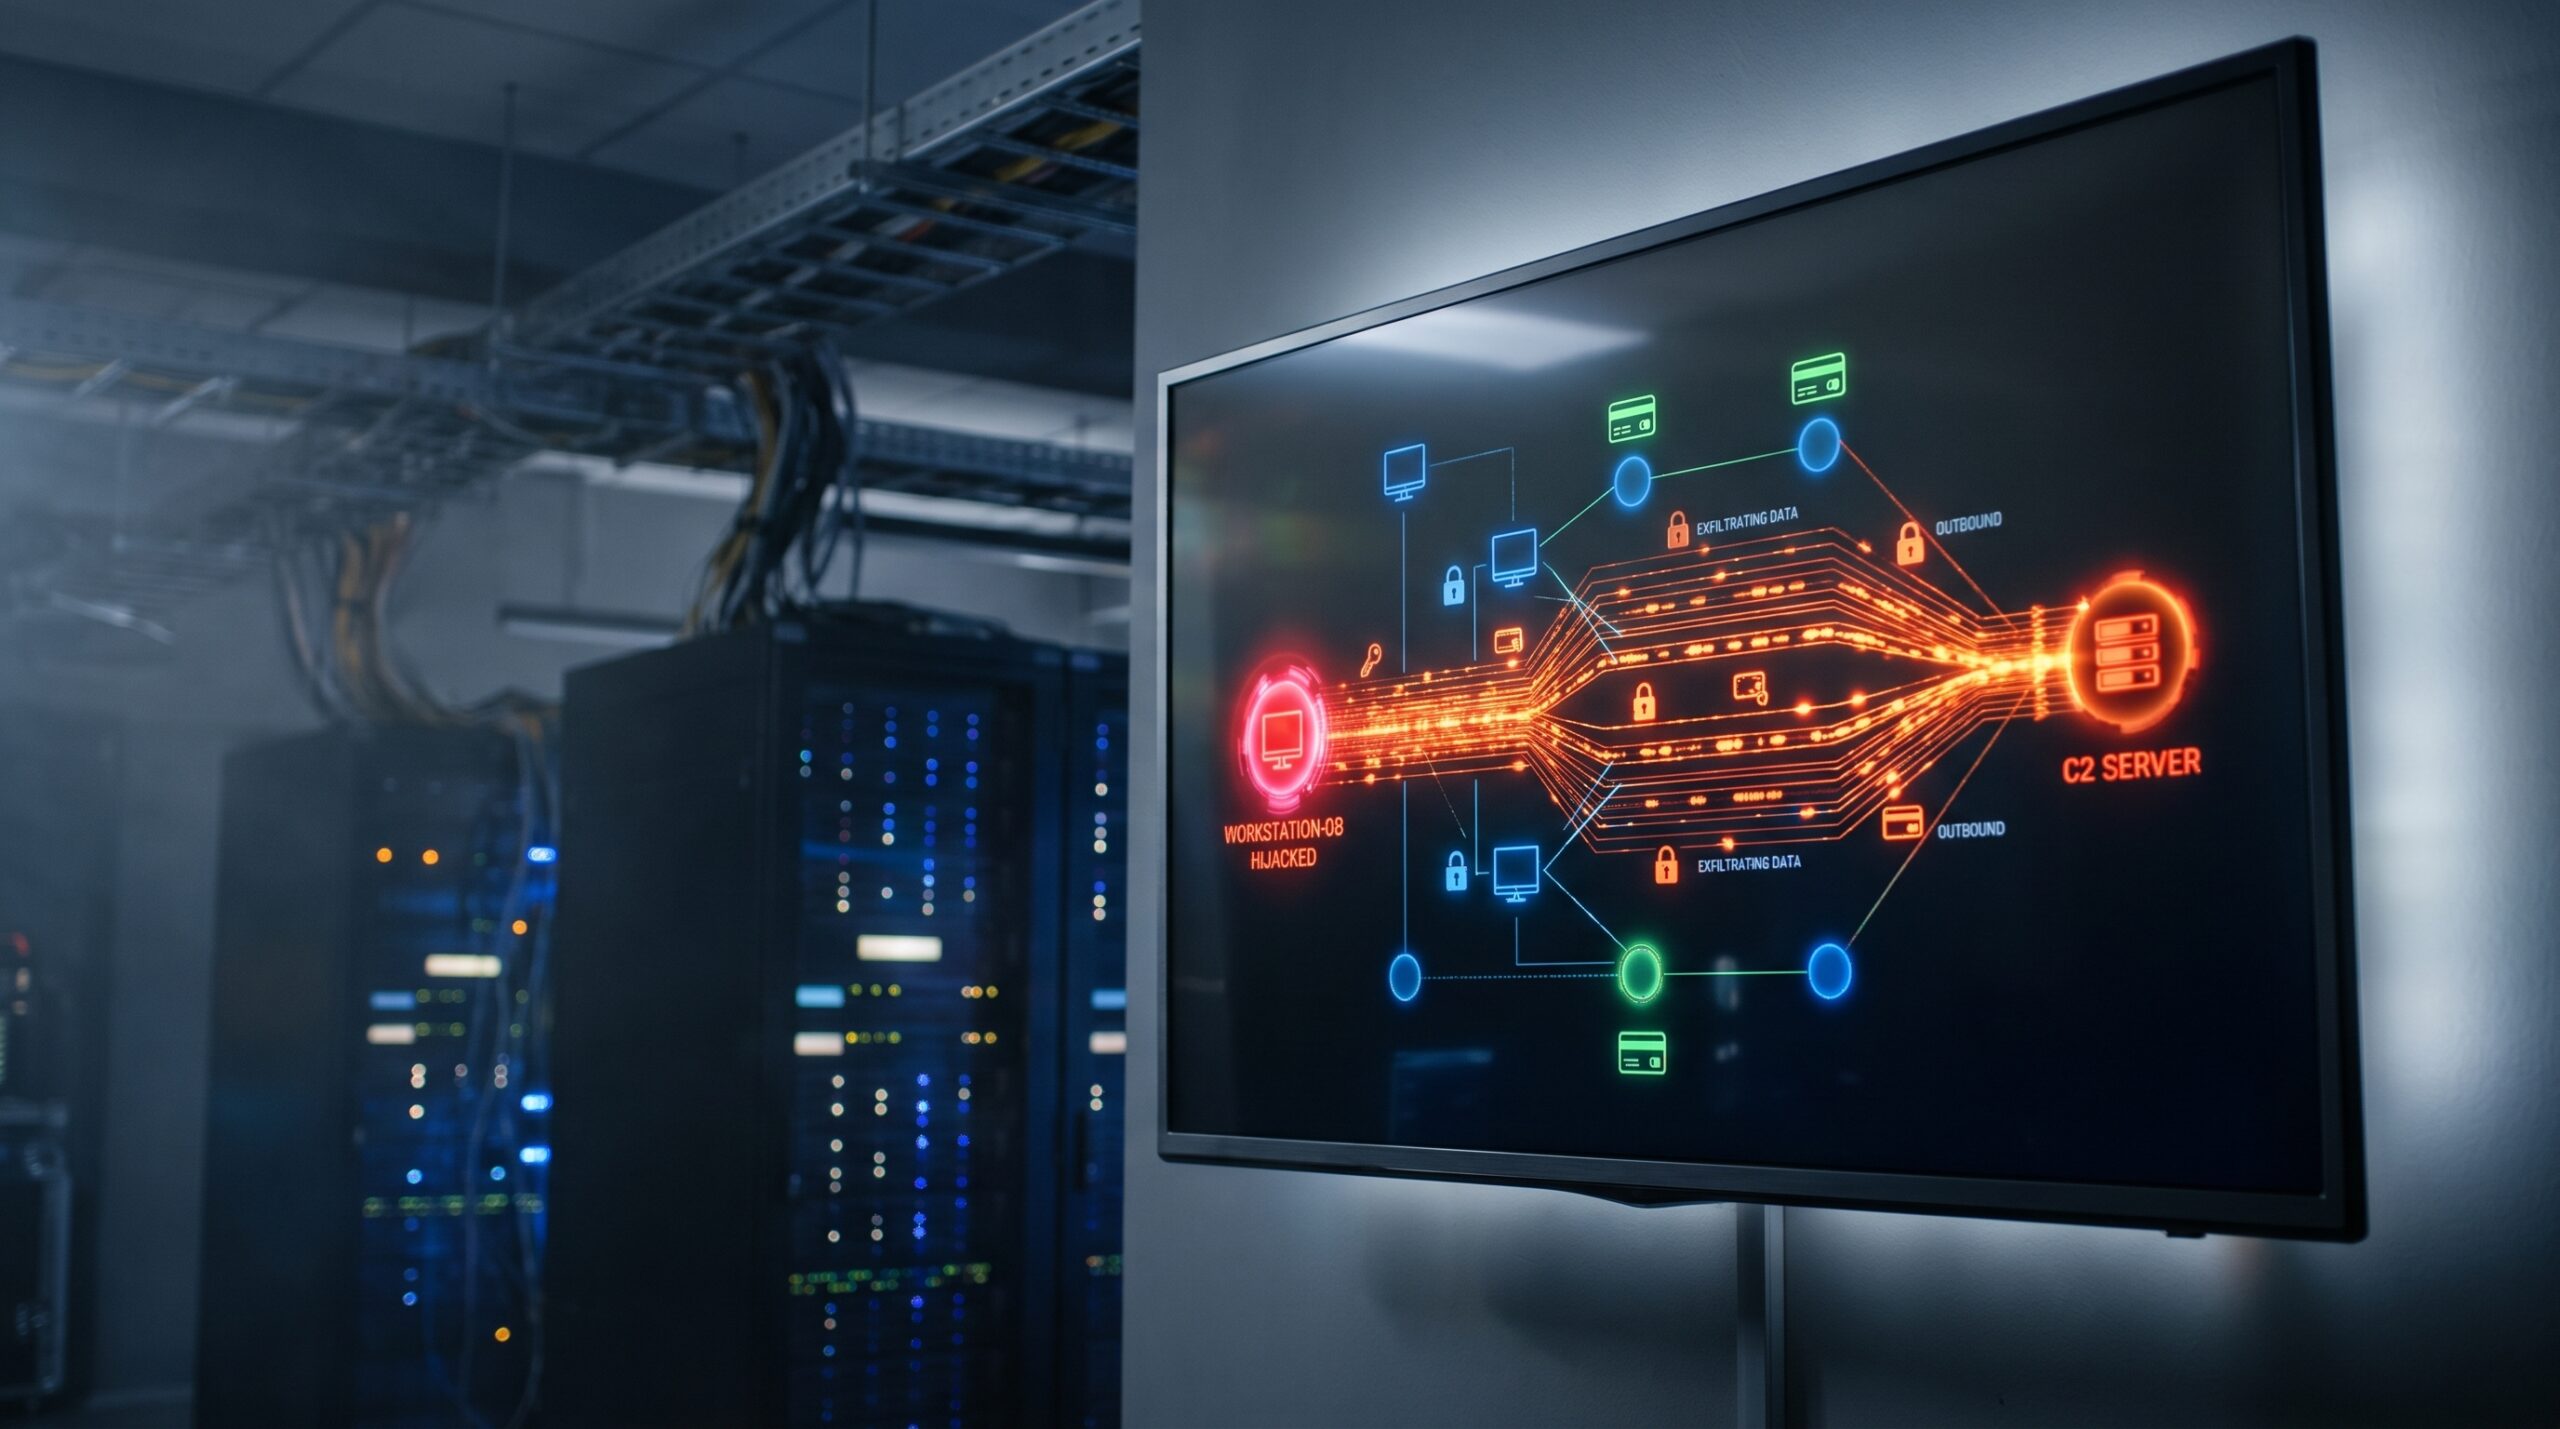
Bu tür kötü amaçlı yazılımların en yaygın özelliklerinden biri de bilgi hırsızlığıdır. Bilgi hırsızları, hedef sistemden çeşitli hassas verileri toplar ve saldırganın kontrolündeki bir sunucuya (Command-and-Control – C2) gönderir. Çalınan veriler şunları içerebilir:
- Kullanıcı adı ve parolalar (tarayıcılardan, e-posta istemcilerinden, VPN yazılımlarından).
- Tarayıcı çerezleri ve oturum bilgileri (oturum ele geçirme için kullanılabilir).
- Kripto para cüzdanı bilgileri ve anahtarları.
- İki faktörlü kimlik doğrulama (2FA) kodları veya yedek anahtarlar.
- Geliştirme ortamlarına (IDE’ler, CLI araçları) ait kimlik bilgileri.
- Ekran görüntüleri ve klavye kayıtları.
GitHub Güvenliği ve Tedarik Zinciri Riskleri
GitHub gibi platformlar, açık kaynak projelerin merkezi konumlarıdır ve genellikle topluluk tarafından güvenilir kabul edilir. Ancak bu durum, kötü niyetli aktörlerin bu güveni istismar etmesini kolaylaştırır.
Açık Kaynak Projelerinin Güvenilirliği
Bir projenin GitHub’da bulunması, onun otomatik olarak güvenli olduğu anlamına gelmez. Saldırganlar, meşru görünen repository’ler oluşturmak için çeşitli taktikler kullanır:
- Popüler projelerin isimlerini taklit etmek (typosquatting).
- Uzun süre aktifmiş gibi görünen sahte commit geçmişleri oluşturmak.
- Diğer açık kaynak projelerinden kod parçacıklarını kopyalayarak karmaşık bir yapı oluşturmak.
- Sahte yıldızlar ve fork’lar kullanarak projeyi popüler göstermek.
Tedarik Zinciri Saldırıları Bağlamında Değerlendirme
Bu tür saldırılar, geniş kapsamlı tedarik zinciri saldırılarının bir parçası olarak da görülebilir. Bir geliştiricinin veya güvenlik uzmanının iş istasyonu ele geçirildiğinde, bu, geliştirme ortamına, kod tabanına veya dağıtım mekanizmalarına erişim anlamına gelebilir. Bu durum, nihai ürünlere zararlı kod enjekte etme veya kuruluşun altyapısına sızma gibi daha büyük tehditlerin yolunu açabilir. Özellikle küçük ve orta ölçekli şirketler (KOBİ’ler) bu tür saldırılara karşı daha savunmasız olabilirler.
Savunma Stratejileri ve Korunma Yöntemleri
Siber güvenlik profesyonellerinin bu tür tehditlere karşı uyanık ve proaktif olması hayati önem taşımaktadır.
Geliştiriciler İçin Öneriler
- Kapsamlı Kod İncelemesi: Kullandığınız tüm açık kaynak kütüphaneleri ve araçları detaylı bir şekilde inceleyin. Özellikle projede anormalliklere veya beklenmedik bağımlılıklara dikkat edin.
- Güvenli Geliştirme Yaşam Döngüsü (SDLC): Geliştirdiğiniz yazılımları güvenli kodlama prensiplerine uygun olarak oluşturun ve sürekli güvenlik testlerinden geçirin.
- İmzalı Yazılımlar: Mümkünse, indirdiğiniz araçların dijital imzalarını kontrol edin ve doğrulanmış kaynaklardan edinmeye özen gösterin.
Son Kullanıcılar ve Siber Güvenlik Profesyonelleri İçin
- Kaynak Doğrulaması: GitHub üzerindeki bir projeyi kullanmadan önce repository’nin sahibini, geçmişini, topluluk katkılarını ve yıldız/fork sayılarını dikkatlice inceleyin. Güvenilir olmayan, yeni oluşturulmuş veya az aktiviteye sahip projelerden kaçının.
- Kod İncelemesi: Mümkünse, indirdiğiniz araçların kaynak kodunu kendiniz veya güvenilir bir ekip tarafından inceleyin. Özellikle ikili (binary) dosyaları doğrudan çalıştırmaktan kaçının; koddan derlemek daha güvenli olabilir.
- Sandbox Ortamları ve Sanal Makineler: Şüpheli veya yeni indirilmiş güvenlik araçlarını ana sisteminizden izole edilmiş sanal makinelerde (VM) veya sandbox ortamlarında test edin. Bu, potansiyel zararlı yazılımların ana sisteminize bulaşmasını engeller.
- Çok Faktörlü Kimlik Doğrulama (MFA): Tüm hesaplarınızda, özellikle GitHub gibi geliştirme platformlarında MFA kullanın. Bu, çalınan kimlik bilgilerinin kötüye kullanılmasını zorlaştırır.
- Uç Nokta Güvenlik Çözümleri: Güncel ve güçlü bir antivirüs/EDR (Endpoint Detection and Response) çözümü kullanın. Bu tür çözümler, zararlı kodun çalışmasını veya bilinmeyen tehditleri algılayabilir.
- Sürekli Eğitim ve Farkındalık: Siber güvenlik tehditleri sürekli evrildiğinden, en son saldırı vektörleri ve korunma yöntemleri hakkında düzenli olarak bilgi edinin. Topluluk forumlarını ve güvenlik bültenlerini takip edin.
- Ayrıcalık Prensibi (Least Privilege): İndirdiğiniz araçları çalıştırırken mümkün olan en düşük ayrıcalıklarla çalıştırın. Yönetici (root) yetkileri gerektirmeyen bir aracın bu yetkileri istemesi şüphe uyandırmalıdır.
Gelecekteki Eğilimler ve Sürekli Uyanıklık
Siber suçluların ve devlet destekli aktörlerin hedefli saldırıları giderek daha sofistike hale gelmektedir. GitHub gibi popüler platformlar üzerinden yapılan bu tür “kamuflaj” saldırılarının artması beklenmektedir. Bu sebeple açık kaynak topluluğuna olan güvenimizi sürdürürken aynı zamanda her zaman bir adım önde olmak için sürekli bir doğrulama ve dikkatli analiz yaklaşımı benimsemeliyiz. Bu, sadece kendi güvenliğimizi değil, aynı zamanda kontrol ettiğimiz ve savunmakla yükümlü olduğumuz sistemlerin ve verilerin güvenliğini de sağlamak anlamına gelir.